11月19日の13時半すぎ、Windowsのパソコンで、自分のブログのサーバーが今どうなっているかを確かめていました。この日の未明、ブログを置いているXserverが「HTTP/2の一時無効化」という【重要】のお知らせを出していたからです。
結果から書くと、利用者がやることはありませんでした。止まっていたHTTP/2は、お知らせの11時45分の追記で「再度有効化」となっていて、私のブログでも昼過ぎにはもう元に戻っていました。同じお知らせを見て落ち着かなかった方と一緒に、何が起きていたのかを、時間の順にたどってみます。
HTTP/2ってなに?
ブラウザとサーバーが、ページを受け渡しするときの「やりとりの決まり」のひとつです。古いHTTP/1.1は、画像やファイルを基本的に1つずつ順番に運びます。HTTP/2は、1本の通り道で何個もまとめて運べるので、ページが速く表示されやすくなります。止まってもHTTP/1.1に切り替わるだけなので、ブログは普通に表示されます。
3時ごろ:XserverがHTTP/2を止めた
きっかけは、Webサーバーのソフト「nginx(エンジンエックス)」に、5件の脆弱性がまとめて見つかったことです。「nginx2root」と呼ばれていて、いちばん重いものの番号がCVE-2026-123007です。HTTP/2を使っているだけで外から狙われ、サーバーの上で勝手にプログラムを動かされるおそれがある、という内容でした。nginxの開発元が11月18日(米国時間)に、修正版と一緒に公表しています。
Xserverは、自分たちのサービスを調べて、5件のうち3件は今の仕組みでは影響しないことを確かめました。残りの2件はHTTP/2に関係するもので、11月19日の3時ごろから4時15分ごろにかけて、HTTP/2をいったん止めてHTTP/1.1に切り替えています。お知らせによると、実際に悪用された攻撃や被害は確認されていません。
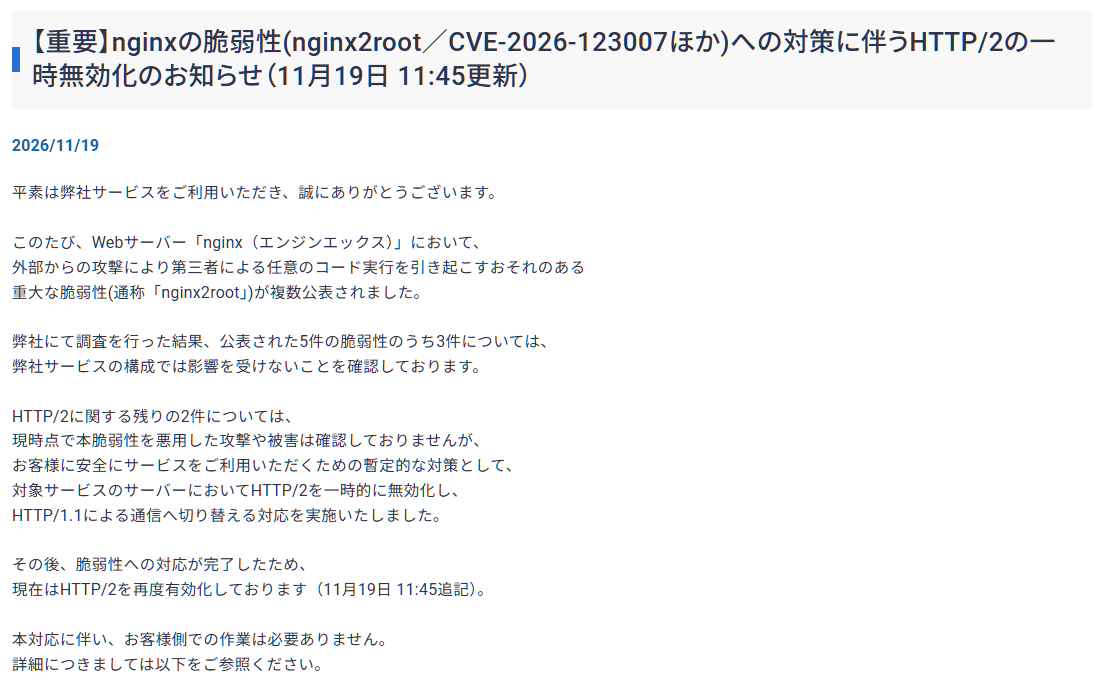
対象は、エックスサーバー、XServerビジネス、XServerショップ、XServerドライブ、XServer for WordPress、XServer Staticの6つです。表示はできるけれど、少し遅くなるかもしれない、HTTP/2が前提のプログラムは動かないことがある、とも書かれていました。普通のブログなら、困ることはまずないはずです。
11時45分:お知らせに「再度有効化」が追記された
お知らせには、11時45分付けで「その後、脆弱性への対応が完了したため、現在はHTTP/2を再度有効化しております」と書き足されました。表題の最後にも「(11月19日 11:45更新)」が付いています。その下には、お客様側での作業は必要ありません、とあります。
1つだけ気をつけたいのは、11時45分は「お知らせに書き足した時刻」だという点です。実際にHTTP/2を戻した時刻は書かれていません。止まっていたのは、3時台から、11時45分より前のどこかまで、ということになります。
13時37分:自分のブログで確かめた
HTTP/2が止まっている間にブログの表示速度がどれくらい変わるのかを測ろうと思って、まずは今の状態を確かめることにしました。WindowsのPowerShell 7でサーバーに問い合わせると、返ってきたのは「2.0」。HTTP/2で返している、という意味です。
この時点で、もう戻っていたわけです。なので、止まっていた間の速度は測れていません。お知らせが出たのが未明で、昼過ぎには戻っていたので、ブログを読んでいる人が気づくほどの時間ではなかったのかもしれません。
13時48分:Chromeで、もう一度見てみる
コマンドを打たなくても、Chromeがあれば同じことが確かめられます。完成形は、記事の下のほうにある画面のように、表の「プロトコル」の列に「h2」が並んでいる状態です。ここに「http/1.1」と出ていたら、HTTP/2が止まっています。一緒に手順を追ってみてください。
1. 開発者ツールを開く
自分のブログをChromeで開いて、キーボードのF12キーを押します。画面の右か下に、英数字の多いパネルが出てきます。これが開発者ツールです。上に並んだタブから「ネットワーク」を選びます。
2. キャッシュを無効化して、読み込み直す
パネルの上のほうにある「キャッシュを無効化」にチェックを入れてから、F5キーで読み込み直します。チェックを入れないと、ブラウザに残っていたデータが表示されるだけで、いまのサーバーの状態が分かりません。私も1回目はチェックを忘れて、撮り直しました。
3. 一番上の行を見る
最初は「プロトコル」の列が出ていないことがあります。そのときは、表の見出し(「名前」「ステータス」などが並んでいる行)を右クリックして、「プロトコル」にチェックを入れます。見るのは、いちばん上の行です。ここが自分のブログのページそのものです。
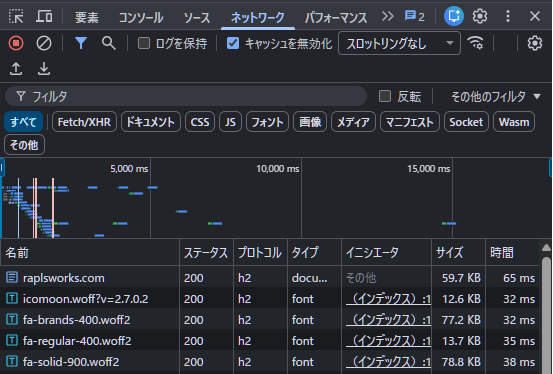
私のブログは、ページ本体もフォントも、すべて「h2」でした。下のほうまでたどると「h3」という行もありますが、これは広告やアクセス解析など、Googleのサーバーから届いているものです。Xserverとは関係ないので、気にしなくて大丈夫です。
14時ごろ:わかったこと
Xserverでブログを書いている人がやることは、今回はありませんでした。脆弱性への対応も、HTTP/2を止めて戻すのも、Xserverの側で済んでいます。気になる方は、Chromeで一度「h2」を見ておけば十分です。
自分でサーバーを借りてnginxを動かしている方は、話が別です。nginxを修正版(1.31.9か1.30.7)に上げて、再起動まで済ませる必要があります。WindowsとMacのコマンドでの確かめ方や、5件の脆弱性の中身は、私が運営している技術ブログ「Rapls Works」に、もう少し詳しく書きました。
あなたのブログの、いちばん上の行は「h2」になっていましたか。